08:41
Una postazione viene compromessa.
Il primo segnale sembra circoscritto. IT avvia le verifiche mentre l’azienda continua a lavorare.
La War Room che coinvolge l’intera organizzazione nella gestione di un incidente informatico.
[08:17:04] Endpoint anomaly detected.
[08:17:16] File access errors increasing.
[08:18:02] Operations reports service degradation.
[08:18:39] Lateral movement suspected.
[08:19:11] Crisis team activation required.
Cosa accade dopo il primo alert
L’incidente evolve mentre l’organizzazione cerca di comprenderlo. Le informazioni arrivano in ritardo, le conseguenze si estendono e ogni decisione modifica ciò che accade dopo.
Il primo segnale sembra circoscritto. IT avvia le verifiche mentre l’azienda continua a lavorare.
L’impatto raggiunge Operations. Alcuni processi essenziali iniziano a fermarsi.
Servono priorità, deleghe e decisioni, ma le informazioni sono ancora incomplete.
Clienti, fornitori e stakeholder iniziano a chiedere risposte.
Cos’è HACKED
HACKED riproduce uno scenario realistico e coinvolge l’intera organizzazione nella gestione della crisi. Non verifica soltanto le procedure: mette alla prova il modo in cui le persone decidono, comunicano e reagiscono quando ogni minuto conta.
Scenario
L’incidente evolve nel tempo. Nuove informazioni, imprevisti e richieste modificano il contesto minuto dopo minuto.
Decisioni
Ogni scelta produce conseguenze. Le decisioni vengono prese con informazioni incomplete e priorità che cambiano rapidamente.
Organizzazione
IT, management, legal, DPO, operations e comunicazione lavorano nello stesso scenario, come accadrebbe durante una crisi reale.
Organizational Impact
Quando l’incidente diventa una crisi, ogni funzione aziendale deve sapere quali decisioni prendere, quali informazioni condividere e quali responsabilità assumere.
Systems & Operations
I team tecnici devono contenere l’incidente senza perdere di vista l’impatto sulle attività e sui servizi essenziali.
Governance & Decisions
Il management deve definire priorità, risorse e livello di rischio accettabile anche quando le informazioni sono incomplete.
Legal & Compliance
La qualificazione dell’incidente influenza notifiche, obblighi contrattuali e comunicazioni verso autorità e persone coinvolte.
Communication & Trust
Clienti, dipendenti, partner e media chiedono risposte mentre l’organizzazione ricostruisce ciò che è accaduto.
Incident detected
Prima di continuare, rispondi a queste cinque domande. Non esiste una risposta perfetta: ogni decisione modifica ciò che succederà dopo.
Debrief
Ogni decisione modifica ciò che succederà dopo.
È esattamente questo che succede durante HACKED: non assisti a una lezione e non osservi altri prendere decisioni. La vivi.
Dentro la War Room
Durante HACKED lo scenario evolve minuto dopo minuto. Informazioni incomplete, richieste improvvise e nuovi eventi costringono l’organizzazione a decidere mentre la crisi è ancora in corso.
Alcuni file aziendali non sono più accessibili. IT avvia le verifiche mentre il resto dell’organizzazione continua a lavorare.
SOC_ALERT: multiple file access errors detectedIl problema non riguarda più soltanto IT. Operations segnala interruzioni e alcuni processi essenziali rallentano.
TEAMS / OPERATIONS: “Non riusciamo più a elaborare gli ordini.”Servono priorità, deleghe e decisioni. Aspettare significa aumentare l’impatto dell’incidente.
MEETING REQUEST: Emergency War Room — partecipazione immediataLe scelte fatte dalla War Room influenzano il comportamento dell’attaccante e la fase successiva della crisi.
UNKNOWN USER: “Avete meno tempo di quanto pensate.”Mentre l’incidente è ancora in corso, arrivano telefonate, richieste formali e domande da gestire in modo coordinato.
INCOMING CALL: Cliente strategico — priorità criticaContinuare, fermare i sistemi, informare i clienti o attivare le notifiche: ogni scelta produce conseguenze.
WAR_ROOM: decision required — 00:02:00 remainingCome funziona
La simulazione si sviluppa attraverso una sequenza di eventi, comunicazioni e imprevisti. Il gruppo deve analizzare ciò che sta accadendo, confrontarsi e prendere decisioni prima che lo scenario evolva.
L’incidente
Arrivano le prime segnalazioni: sistemi non disponibili, richieste anomale, clienti che chiamano e informazioni ancora incomplete.
La War Room
IT, management, legal, DPO, operations e comunicazione devono condividere le informazioni e stabilire priorità, ruoli e prossime azioni.
Le decisioni
Comunicare, isolare i sistemi, coinvolgere i fornitori o attendere: ogni decisione produce una conseguenza che modifica ciò che accadrà dopo.
Il debriefing
Al termine analizziamo decisioni, rallentamenti e punti di forza per comprendere dove l’organizzazione è pronta e dove deve ancora lavorare.
Non cerchiamo la risposta perfetta. Osserviamo ciò che accade quando persone, procedure e responsabilità vengono messe contemporaneamente sotto pressione.
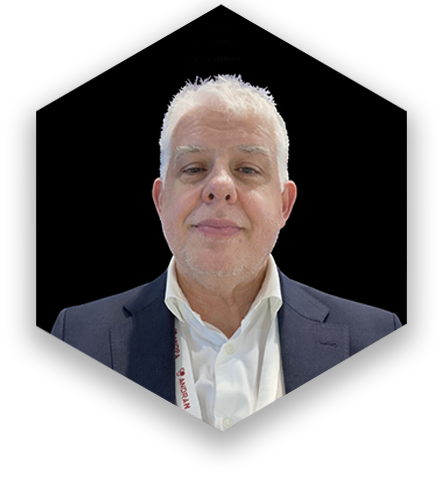
Chi dirige HACKED
Quando l’incidente ha inizio, non basta conoscere la procedura: bisogna guidare persone, decisioni e responsabilità.
Professionista della sicurezza delle informazioni dal 1996, Giacomo Pesce opera come CISO, Risk Manager e consulente nella gestione dei sistemi aziendali. Durante HACKED guiderà l’evoluzione dello scenario, mettendo i partecipanti di fronte a informazioni incomplete, pressioni e decisioni che producono conseguenze concrete sulla gestione della crisi.
Prima che accada davvero
HACKED
Metti alla prova ruoli, procedure e capacità decisionale in una simulazione guidata che coinvolge l’intera organizzazione.
La partecipazione è pensata per aziende e organizzazioni che vogliono verificare concretamente la propria capacità di gestione di un incidente informatico.
